
Le contrôle d’accès adaptatif expliqué simplement
 Corinne
•
11 octobre 2026
Dans une entreprise, la sécurité ne vaut rien si elle ralentit tout. Vous le sentez vite quand les équipes multiplient les validations inutiles et que les incidents passent entre les mailles du filet. Le contrôle d’accès adaptatif est une approche qui ajuste les règles selon le contexte, le niveau de risque et le profil de l’utilisateur. Il permet de protéger sans bloquer, garantit une décision plus fine et facilite la fluidité au quotidien. Cet article explique comment il fonctionne, dans quels cas l’utiliser et quelles bonnes pratiques suivre.
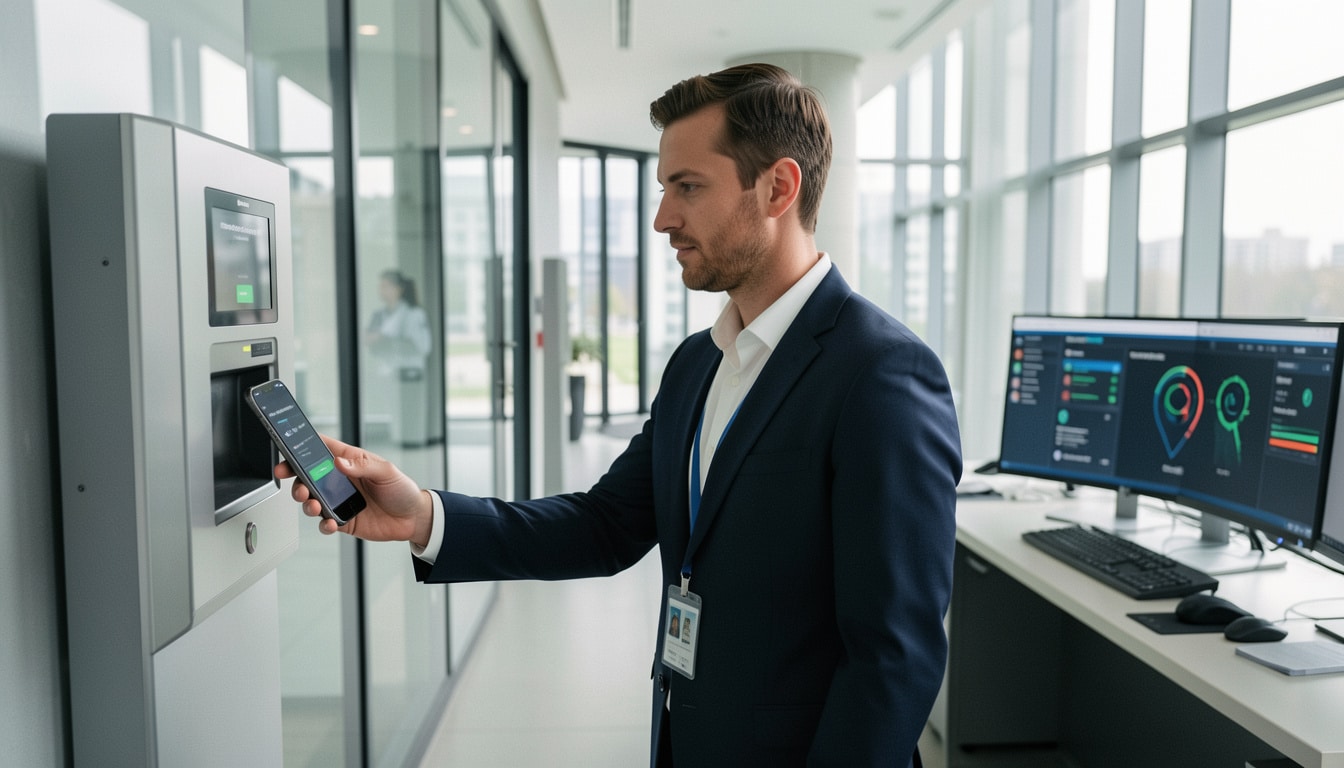
Au lieu d’imposer la même barrière à tous, cette logique observe la situation en temps réel et module la réponse. Un accès depuis un poste connu ne déclenche pas la même vérification qu’une connexion inhabituelle depuis un appareil tiers. C’est précisément ce qui rend le contrôle d’accès adaptatif utile pour comprendre la sécurité moderne.
Comprendre la logique adaptative et ses différences avec les approches classiques
Le contrôle d’accès adaptatif repose sur une idée simple : l’identité ne suffit pas, il faut aussi regarder le contexte. Dans un système classique, une règle fixe autorise ou refuse l’accès de manière stable. Ici, la décision varie selon le risque, la source de la connexion et l’utilisation réelle. Une entreprise peut ainsi choisir une solution plus souple sans perdre en sécurité.
Pour un expert, la différence tient surtout à la capacité d’adapter le mécanisme à l’environnement. Une formation interne peut expliquer que l’authentification, l’analyse du support technique et la gestion des privilèges ne suivent plus une logique obsolète. On part d’une source fiable, on vérifie l’identité, puis le système décide si le droit d’accès reste normal, limité ou renforcé.
- Définition : une politique adaptative ajuste le contrôle selon le contexte et le risque.
- Principe : l’authentification seule ne suffit pas, la décision tient compte de signaux complémentaires.
- Différence : un accès fixe applique la même règle à tous, alors qu’une logique adaptative module la réponse.
- Intérêt : cette technologie aide l’entreprise à mieux gérer les cas sensibles sans rigidifier l’utilisation.
| Approche statique | Approche adaptative |
|---|---|
| Règle identique pour chaque accès | Décision ajustée selon le contexte |
| Peu de prise en compte du risque | Analyse du risque avant autorisation |
| Expérience parfois lourde | Parcours plus fluide quand la situation est fiable |
| Moins de visibilité sur l’identité réelle | Décision fondée sur l’identité et les signaux de confiance |
Imaginez Marie, responsable RH à Lyon, qui se connecte chaque matin depuis le même ordinateur. Son accès reste simple. En revanche, si un tiers tente la même action depuis un autre pays, la solution peut exiger une vérification supplémentaire. C’est ce qui distingue une architecture moderne d’un système obsolète.
Pourquoi un contrôle fixe devient vite limité
Un contrôle fixe fonctionne tant que les usages restent prévisibles. Mais dès qu’un appareil change, qu’un réseau externe apparaît ou qu’un partenaire intervient, la règle unique montre ses limites. Le système ne sait plus distinguer un comportement normal d’un risque réel, et la sécurité devient trop rigide pour l’entreprise.
Ce que change une décision fondée sur le contexte
Quand la décision s’appuie sur le contexte, le système peut adapter l’accès sans multiplier les frictions. Un collaborateur sur le réseau interne n’a pas les mêmes contraintes qu’un prestataire distant. Cette logique améliore la sécurité, tout en laissant respirer l’utilisation quotidienne.
Comment la décision s’ajuste en temps réel selon le risque et le contexte
Dans un contrôle d’accès adaptatif, le moteur de décision observe plusieurs signaux en temps réel. Il peut analyser l’appareil, le réseau, l’heure, la localisation et le comportement de l’utilisateur. À partir de ces données, il calcule un score de risque et choisit l’action à effectuer. Le but n’est pas de tout bloquer, mais d’adapter la réponse au bon moment.
Concrètement, le système compare l’identité déclarée avec la source de connexion, puis il vérifie si l’environnement paraît cohérent. Si le score reste faible, l’accès peut être accordé sans effort. Si une menace augmente, l’authentification se renforce. Cette mécanique aide la cybersécurité à rester réactive dans des cas réels, sans alourdir l’expérience.
- Le moteur collecte les signaux liés à l’utilisateur, à l’appareil et au réseau.
- Il effectue une analyse rapide pour estimer le niveau de confiance.
- Il attribue un score de risque, puis décide de l’action adaptée.
- Il peut demander une authentification supplémentaire si la menace grimpe.
- Il ajuste la décision en temps réel si le contexte change pendant la session.
Un collaborateur en télétravail depuis un appareil conforme peut ouvrir ses ressources sans friction. Un tiers qui se connecte depuis un poste non conforme, au milieu de la nuit, déclenche une vérification plus forte. Le système peut alors adapter l’accès au lieu de le refuser d’emblée.
Les signaux qui font monter ou baisser le niveau de risque
Les signaux les plus utiles sont souvent simples : appareil connu ou non, localisation habituelle ou inhabituelle, réseau interne ou public, horaire cohérent ou suspect, comportement stable ou anormal. Plus ces éléments se combinent de façon rassurante, plus le score baisse. À l’inverse, une série d’indices inhabituels fait monter le risque.
Les réponses possibles quand le système s’adapte
Selon le niveau détecté, le moteur peut autoriser l’accès, demander une vérification, limiter certaines fonctions ou bloquer temporairement. Dans les cas les plus sensibles, il peut aussi prévenir un partenaire de supervision ou déclencher une action de cybersécurité ciblée. L’intérêt est clair : protéger en temps réel sans casser le rythme de travail.
Mettre en place une politique adaptée dans l’entreprise et le réseau
Pour réussir, il faut d’abord définir les usages, les droits et les exceptions. Une équipe peut commencer par cartographier les identités, les appareils, les données sensibles et les tiers autorisés. Ensuite, elle choisit une architecture capable de relier authentification, gestion des privilèges et supervision. C’est là que le contrôle d’accès adaptatif prend tout son sens dans l’entreprise.
La mise en œuvre demande aussi de la formation. Les équipes doivent comprendre pourquoi certaines vérifications changent selon le risque, et comment réagir face à un refus ou à une demande de support. Une bonne solution doit pouvoir s’intégrer au réseau, au NAC, à l’IAM et à la MFA, tout en gardant une logique claire pour l’équipe.
- Définir les profils d’identité et les niveaux de droit.
- Mettre en place une authentification forte pour les accès sensibles.
- Contrôler les appareils gérés, les appareils tiers et les postes non conformes.
- Former l’équipe à la gestion des exceptions et des privilèges.
- Relier la supervision au réseau pour suivre les événements en continu.
- Prévoir des règles de sécurité physique pour les zones critiques.
Si votre système actuel est obsolète, commencez par tester sur un périmètre réduit : un service, un site, puis un second. Cela permet de vérifier la compatibilité, de rassurer l’équipe et de réduire les erreurs. Une migration progressive aide à conserver le contrôle tout en modernisant la technologie.
- Identifier les flux d’accès prioritaires et les données les plus sensibles.
- Vérifier la compatibilité avec les outils existants et le support.
- Déployer des règles simples avant d’activer les scénarios avancés.
- Former l’équipe, puis ajuster la politique selon les retours terrain.
Dans un réseau hybride, cette approche aide à protéger les accès physiques et numériques sans multiplier les doublons. Elle permet aussi de mieux gérer les tiers, les exceptions de privilège et les règles de droit selon les contextes métiers.
FAQ – Questions fréquentes sur l’accès conditionnel et la sécurité adaptative
Qu’est-ce qui distingue une politique adaptative d’une règle fixe ?
Une politique adaptative ajuste la réponse selon le contexte, alors qu’une règle fixe applique la même décision à tous.
Dans quels cas faut-il renforcer la vérification ?
Quand l’appareil change, que le réseau paraît inhabituel ou qu’un comportement sort de l’ordinaire.
Comment éviter de bloquer les utilisateurs légitimes ?
En dosant les contrôles, en testant les règles et en prévoyant des exceptions bien gouvernées.
Quel lien avec le NAC et la MFA ?
Le NAC contrôle la conformité du terminal, tandis que la MFA ajoute une vérification supplémentaire quand le risque augmente.
Vous aimerez aussi
 Securite

 Securite
 Securite
 Securite